
Do pacjentów trafiają wiadomości SMS informujące o naruszeniu bezpieczeństwa danych w systemie MyDr. Jedna z takich wiadomości, którą otrzymała nasza Czytelniczka, zaczyna się od słów: „Informujemy, że system naszego podmiotu przetwarzającego, tj. MyDr Sp. z o.o. padł ofiarą cyberataku”. W dalszej części pojawia się ostrzeżenie, że naruszenie danych w systemie RGMedica może obejmować m.in. numer PESEL oraz dane dotyczące zdrowia.
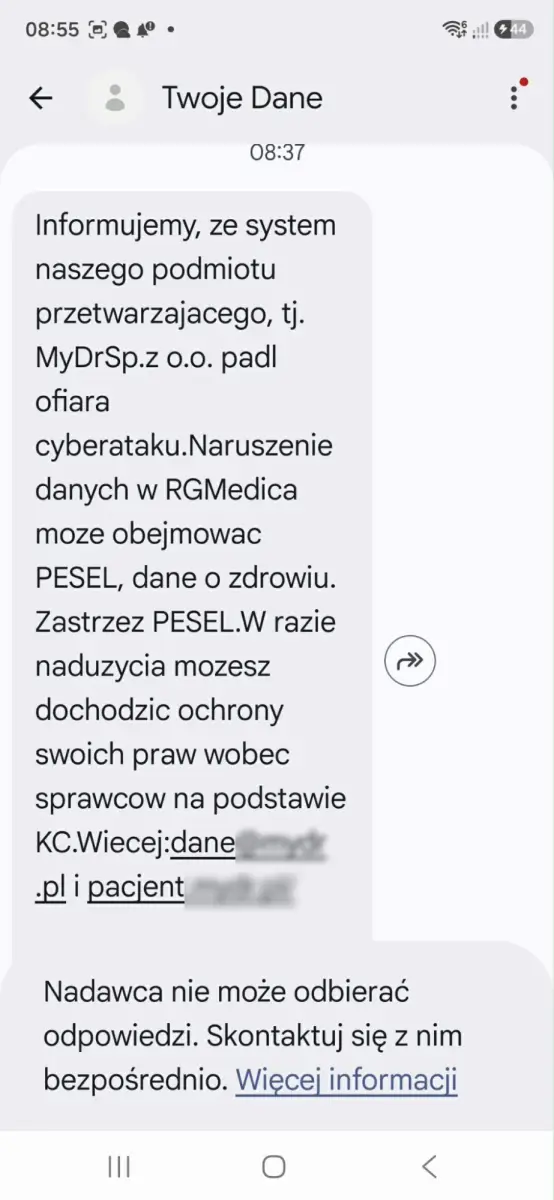
Dla odbiorcy taki SMS może wyglądać jak próba oszustwa. W tym przypadku sytuacja jest jednak inna. Treść wiadomości odpowiada informacjom publikowanym przez placówki medyczne w związku z rzeczywistym incydentem bezpieczeństwa dotyczącym firmy MyDr. Podobne komunikaty otrzymują pacjenci innych placówek korzystających z tego systemu.
O sprawie oficjalnie poinformowała również Prokuratura Okręgowa w Warszawie. Śledczy potwierdzili, że nie później niż 6 sierpnia 2026 roku nieustalona osoba uzyskała bez uprawnienia dostęp do całości lub części systemu informatycznego administrowanego przez MyDr. Według prokuratury mogło dojść do uzyskania danych osobowych pacjentów, w tym imion, nazwisk, numerów PESEL, numerów telefonów, adresów e-mail oraz danych dotyczących stanu zdrowia, takich jak informacje z wizyt lekarskich czy dane dotyczące wystawionych recept. W sprawie prowadzone jest dochodzenie przez Centralne Biuro Zwalczania Cyberprzestępczości.
Warto jednak podkreślić, że otrzymanie takiej wiadomości nie oznacza, że ktoś wykorzystał dane konkretnego pacjenta. W aktualnych komunikatach placówek medycznych zaznaczono, że naruszenie poufności nie jest równoznaczne z odczytaniem, wykorzystaniem lub publicznym udostępnieniem danych. MyDr oraz zewnętrzni eksperci prowadzą analizę incydentu i monitorują sytuację.
Najnowsze informacje wskazują ponadto, że incydent obejmował przede wszystkim ograniczony zakres danych historycznych, głównie sprzed 12 kwietnia 2024 roku. W niektórych przypadkach mogły być objęte także dane znajdujące się w anulowanych skierowaniach wystawionych później.
Co powinien zrobić odbiorca wiadomości?
Przede wszystkim nie należy odpowiadać na SMS ani przekazywać za jego pośrednictwem żadnych dodatkowych danych, haseł czy kodów autoryzacyjnych. Jeżeli wiadomość zawiera link, bezpieczniej nie otwierać go bez wcześniejszego zweryfikowania informacji u swojej przychodni lub bezpośrednio w oficjalnych kanałach MyDr.
W przypadku osób, których dane mogły zostać objęte incydentem, szczególnie istotne jest również rozważenie zastrzeżenia numeru PESEL. Placówki medyczne informujące o incydencie wskazują to jako jedno z działań profilaktycznych, które można podjąć w związku z ryzykiem wykorzystania danych osobowych.
Sama wiadomość widoczna na przesłanym zdjęciu nie wygląda więc na klasyczny SMS phishingowy. Jej treść odpowiada rzeczywistym zawiadomieniom rozsyłanym w związku z cyberatakiem na MyDr. Ostrożność nadal jest jednak wskazana, zwłaszcza przy klikaniu w jakiekolwiek linki znajdujące się w wiadomości.