
До пацієнтів надходять SMS-повідомлення про порушення безпеки даних у системі MyDr. Одне з таких повідомлень, яке отримала наша Читачка, починається словами: «Повідомляємо, що система нашого оператора обробки даних, тобто MyDr Sp. z o.o., стала жертвою кібератаки». Далі з’являється попередження, що порушення даних у системі RGMedica може охоплювати, зокрема, номер PESEL і дані про здоров’я.
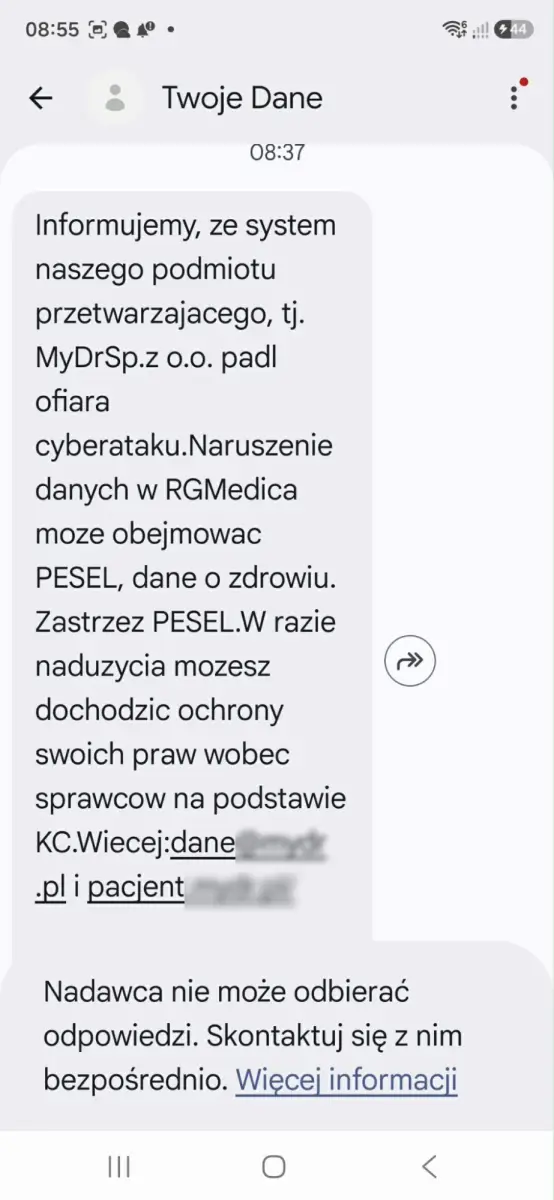
Для отримувача таке SMS може виглядати як спроба шахрайства. Однак у цьому випадку ситуація інша. Зміст повідомлення відповідає інформації, опублікованій медичними закладами у зв’язку зі справжнім інцидентом безпеки, що стосується компанії MyDr. Подібні повідомлення отримують пацієнти інших закладів, які користуються цією системою.
Про цю справу офіційно повідомила також Окружна прокуратура у Варшаві. Слідчі підтвердили, що не пізніше 6 серпня 2026 року невстановлена особа без дозволу отримала доступ до всієї або частини інформаційної системи, яку адмініструє MyDr. За даними прокуратури, могли бути отримані персональні дані пацієнтів, зокрема імена, прізвища, номери PESEL, номери телефонів, адреси електронної пошти та дані про стан здоров’я, такі як інформація з лікарських прийомів або дані про виписані рецепти. Розслідування у цій справі проводить Центральне бюро боротьби з кіберзлочинністю.
Водночас варто наголосити, що отримання такого повідомлення не означає, що хтось використав дані конкретного пацієнта. В актуальних повідомленнях медичних закладів зазначено, що порушення конфіденційності не рівнозначне прочитанню, використанню або публічному оприлюдненню даних. MyDr і зовнішні експерти аналізують інцидент та моніторять ситуацію.
Остання інформація також вказує, що інцидент охоплював передусім обмежений обсяг історичних даних, головним чином отриманих до 12 квітня 2024 року. У деяких випадках могли бути охоплені також дані з анульованих направлень, виданих пізніше.
Що має зробити отримувач повідомлення?
Передусім не слід відповідати на SMS або передавати через нього будь-які додаткові дані, паролі чи коди авторизації. Якщо повідомлення містить посилання, безпечніше не відкривати його без попередньої перевірки інформації у своїй поліклініці або безпосередньо в офіційних каналах MyDr.
Для осіб, чиї дані могли бути охоплені інцидентом, особливо важливо також розглянути можливість заблокувати номер PESEL. Медичні заклади, які повідомляють про інцидент, називають це одним із профілактичних заходів, яких можна вжити у зв’язку з ризиком використання персональних даних.
Саме повідомлення, видиме на надісланій фотографії, тому не схоже на класичний фішинговий SMS. Його зміст відповідає справжнім повідомленням, які розсилають у зв’язку з кібератакою на MyDr. Однак обережність усе одно необхідна, особливо під час натискання на будь-які посилання в повідомленні.